

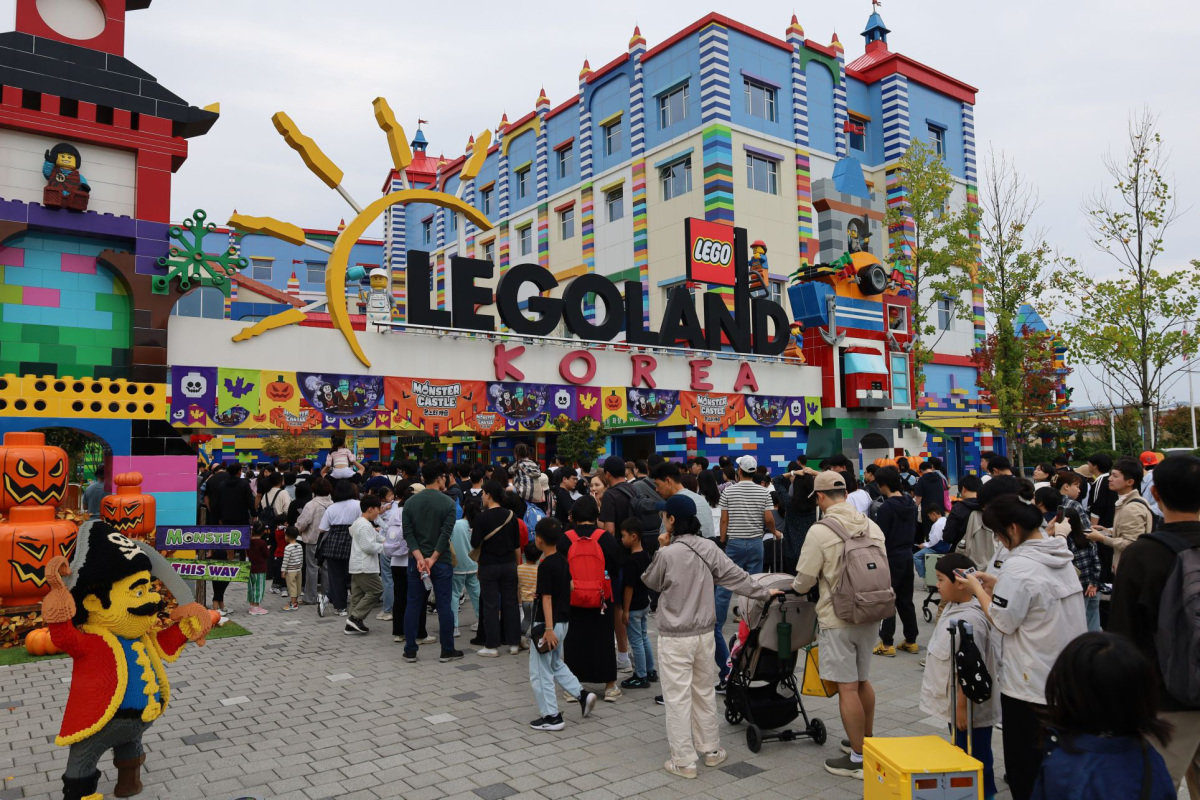
강원 춘천시 레고랜드. 레고랜드 제공
레고랜드에 따르면 11월 14일 입장객 예약 시스템 운영사 액세소(Accesso)의 시스템에 외부인이 무단 접속해 고객 정보를 조회했다. 레고랜드는 16일 정보 유출 가능성이 있는 일부 고객에게 해당 사실을 알렸으며, 정확한 유출 규모와 피해 범위를 조사 중이라고 밝혔다. 통보를 받은 고객 정보가 실제로 유출됐는지 여부는 아직 확인되지 않은 상태다.
액세소는 사고 사실을 파악한 직후 고객 정보 유출이 이뤄진 경로를 차단하는 한편, 보안 취약점을 보완하고 관련 접속 주소를 차단했다. 보안 규칙 강화 등 추가 보호 조치도 시행했다. 레고랜드 관계자는 “사고 발생에 대해 깊이 사과드린다”며 “정확한 사고 규모와 피해 고객 범위 등 추가 정보가 확인되는 대로 신속하고 투명하게 안내하겠다”고 밝혔다.


박승현 기자
parksenal@donga.com
안녕하세요. 주간동아 박승현 기자입니다. 치우치지 않고 잘 쓰겠습니다.
“한덕수, 국헌문란 목적 단정 어려워”… 대법, 내란 중요임무종사 혐의 파기
서울 주차장 18만 면 늘 때 공영은 줄어… 주차장 찾아 뺑뺑이 도는 시민들














